响应头重写
响应头重写在网关把响应返回给浏览器之前,修改响应中的 HTTP 头。常用于跨域(CORS)、缓存策略和安全头配置。
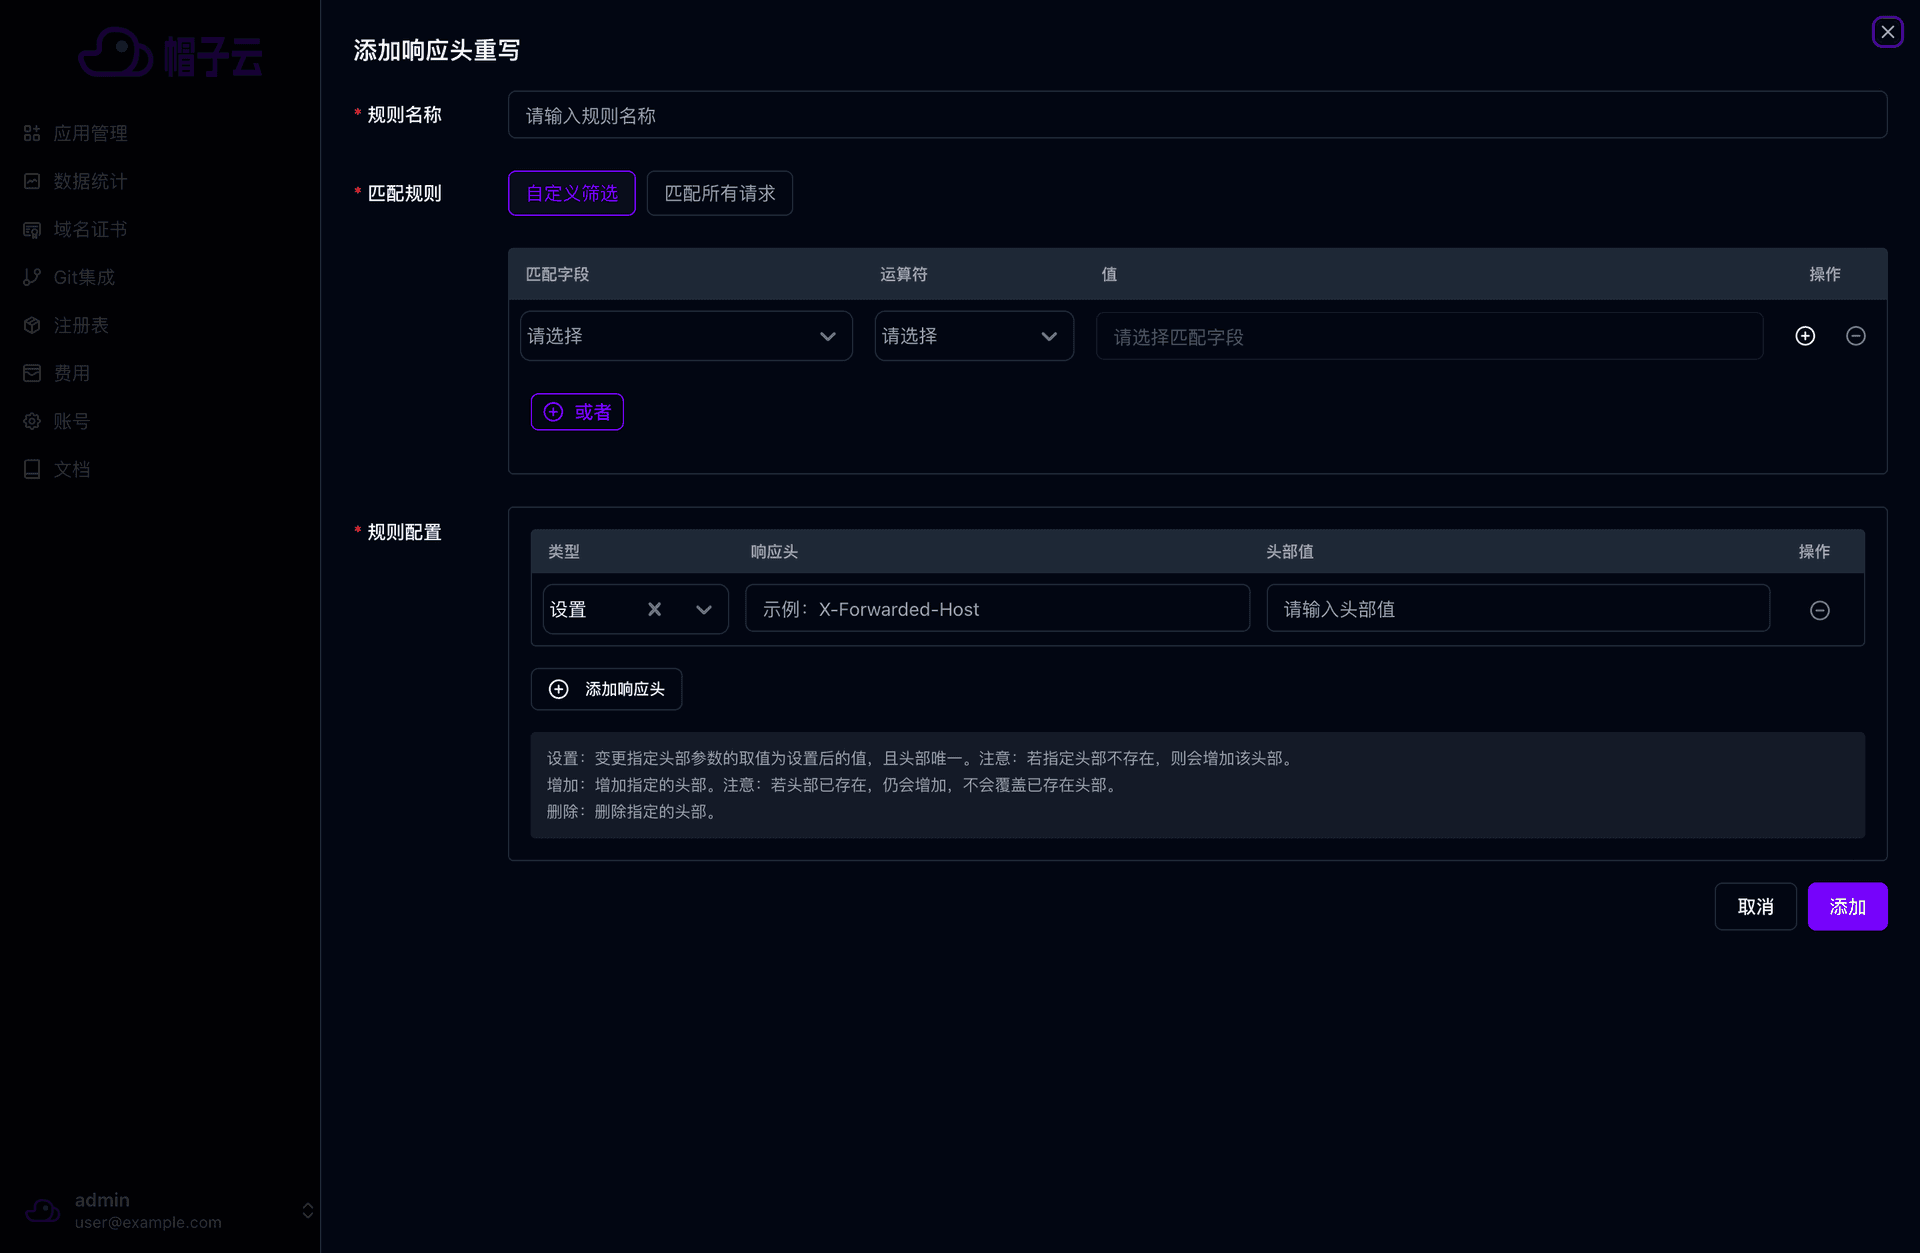
入口:应用详情页 → 规则 → 自定义规则 → 选择 响应头重写 → 添加响应头重写。
配置项
规则名称 和 匹配规则 见规则总览。规则配置与请求头重写相同:
| 列 | 说明 |
|---|---|
| 类型 | 设置(覆盖为唯一值,不存在时新增)、增加(总是新增,不覆盖)、删除 |
| 响应头 | 头部名称,必填,最长 255 个字符 |
| 头部值 | 最长 2048 个字符,删除 时不需要填写 |
点击 添加响应头 增加一行,至少保留一条操作。设置 和 增加 必须填写头部值;删除 时值会清空,输入框禁用。
示例
按路径设置跨域响应头
为整个应用设置跨域策略时,优先使用 规则 → 全局配置 → 跨域访问,字段说明见规则总览。如果只需要为特定路径设置响应头,可以使用下面的规则,避免与全局配置重复设置同名 CORS 头。
- 匹配规则:请求路径 开头是
/api - 操作:
- 设置
Access-Control-Allow-Origin=https://www.example.com - 设置
Access-Control-Allow-Methods=GET, POST, PUT, DELETE, OPTIONS - 设置
Access-Control-Allow-Headers=Content-Type, Authorization
- 设置
静态资源长缓存
- 匹配规则:文件后缀 包含以下各项
js、css、png、jpg、woff2 - 操作:设置
Cache-Control=public, max-age=31536000, immutable
tip
只对文件名带哈希的构建产物使用长缓存。index.html 不要设置长缓存,否则用户可能看不到新版本。
添加安全头、隐藏服务器信息
- 匹配规则:匹配所有请求
- 操作:
- 设置
X-Content-Type-Options=nosniff - 设置
X-Frame-Options=SAMEORIGIN - 删除
X-Powered-By
- 设置
保存规则后由网关直接生效,无需重新部署应用。
更新于